Kanea:单一二进制,AI原生容器编排与eBPF
Kanea,来自 M18h,是一个轻量级的单二进制编排平台,旨在简化开发人员和运维人员的容器管理。它在 containerd 上运行服务,通过自定义的 eBPF 数据路径提供内核级网络,并包括自动化 TLS、网页仪表板、GitOps 管道和加密的 S3 支持的状态复制。原生模型上下文协议支持将环境暴露给 AI 代理,以实现自动管理和上下文感知的编码辅助,旨在服务于 DevOps 工程师和家庭实验室爱好者。
你实际上可以用它做什么任务?
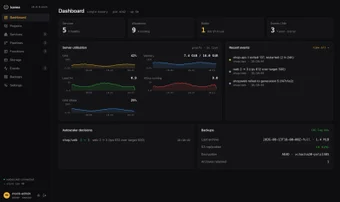
Kanea 专注于以紧凑的占用空间部署和管理容器化服务,使用 containerd 作为运行时,并为控制平面提供单一二进制分发。典型任务包括运行应用服务,通过无根 BuildKit 应用 GitOps 管道,处理与 Let's Encrypt 或每节点 CA 的 TLS 颁发,以及将集群状态持久化到加密的 S3 存储。内置仪表板实时显示服务事件和健康状态,以便进行操作监控。
它的网络和自动扩展功能有多可靠?
网络和扩展在内核级别通过 自定义 eBPF 数据路径 操作,该项目引用其高性能网络和负载均衡。自动扩展由 eBPF 信号驱动,系统将状态复制到加密的 S3 以增强弹性。这些功能需要现代 Linux 内核;该平台支持 amd64 和 arm64 架构,并依赖内核特性以确保正确的网络和扩展行为。
是否需要技术知识才能获得有用的结果?
该工具期望用户管理低级组件:内核网络、TLS 和 GitOps 工作流。模型上下文协议服务器向外部代理公开编排状态,这使得自动化工作流成为可能,但也意味着操作员必须决定代理如何与集群交互。通过单一二进制简化了部署,但管理员需要熟悉 eBPF、Linux 内核要求和容器镜像构建管道,以便可靠地操作。
最适合接受内核级设置的动手团队
Kanea 是一个实用的选择,适合需要 AI 感知编排并且更喜欢紧凑控制平面的团队。它的设计偏向于通过内核集成和代理暴露进行直接控制,因此适合对最近内核拥有管理访问权限的环境,以及能够管理 eBPF 和代理权限的员工。没有内核控制或缺乏低级网络经验的组织应该预期更陡峭的入职曲线。